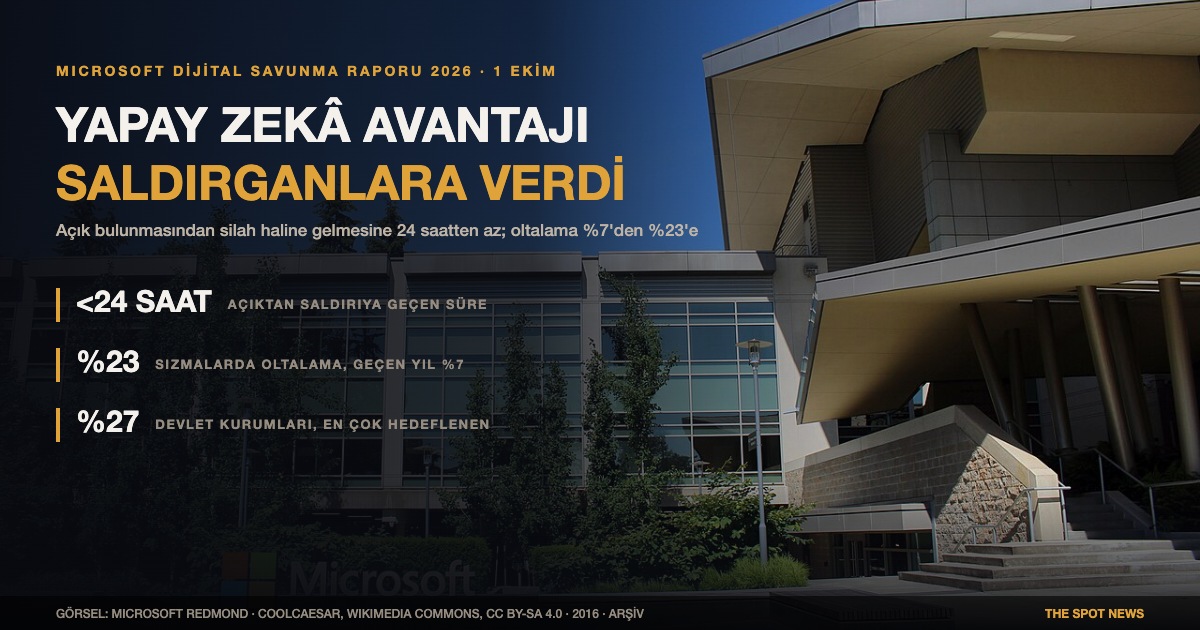
Microsoft, günde 165 trilyon güvenlik sinyaline dayanan 2026 Dijital Savunma Raporu’nu 1 Ekim’de yayımladı. Temmuz 2025-Haziran 2026 dönemini kapsayan rapora göre yapay zekâ, kısa vadede avantajı saldırganlara kaydırdı. Microsoft, saldırgan ve savunmacı arasındaki dengenin eninde sonunda yeniden kurulacağını ancak “yakın dönemde saldırganların avantajlara önce ulaştığı bir dönemde olduğumuzu ve savunmacıların açığı kapatmak için sert hamle yapması gerektiğini” belirtti.
Rapor, saldırının her aşamasının hızlandığını gösteriyor. Eskiden uzman gerektiren güvenlik açığı keşfi ve istismarı, Microsoft’a göre birçok durumda “yalnızca bir komut yazmaya” indirgendi; bir açığın keşfinden silah haline gelmesine kadar geçen medyan süre 24 saatin “çok altına” düştü. 2026’da kayıt altına alınan güvenlik açığı sayısının rekor düzeyde, yaklaşık 72 bin olması bekleniyor. Microsoft’a göre yapay zekâ, sofistike saldırganlar için saldırı zincirini “günlerden saniyelere” indiriyor; daha az yetenekli aktörlere ise daha önce yalnızca istihbarat kurumlarına özgü olan ölçek ve ısrarı kazandırıyor. Sızma sonrasında veri sızdırma, kimlik bilgisi keşfi ve ağ içinde yayılma günlerden dakikalara indi.
Oltalama geri döndü. Microsoft’un olay müdahale ekiplerinin incelediği sızmalarda oltalama, giriş yönteminin yüzde 23’ünü oluşturdu; bir yıl önce bu oran yüzde 7’ydi. Kamuya açık uygulamalara yönelik istismarlar yüzde 15’ten yüzde 24’e çıktı. Yapay zekâ her oltalama mesajını kişiselleştirip hedefli saldırıyı kitlesel operasyona dönüştürüyor ve dil engelini ortadan kaldırıyor. Oltalama tekniklerinin yüzde 44,6’sını artık “ortadaki adam” (AiTM) kitleri oluşturuyor; bu sayfalar şifreyi değil canlı oturumu çaldığı için SMS ya da uygulama kodlu iki aşamalı doğrulamayı aşıyor. Ele geçirilen hesaplarla yapılan sızmaların yüzde 52,2’si ek kimlik bilgisi hırsızlığıyla sonuçlandı.
En çok hedeflenen sektör devlet kurumları: Gözlenen tehdit etkinliğinin yüzde 27’si kamu kurumlarına yönelikti, geçen yıl bu oran yüzde 17’ydi; devletler, devlet destekli aktörlerin de en sık hedefi. Microsoft’un Avustralya ve Yeni Zelanda güvenlik yetkilisi Mark Anderson, “bir yıl önce yapay zekâ ve siber güvenlik tartışması ne olabileceği üzerineydi; bu yılın verisi o teorik risklerin gerçeğe dönüştüğünü gösteriyor” dedi. Microsoft’un önerileri: oltalamaya dirençli çok aşamalı doğrulama (fiziksel güvenlik anahtarı ya da geçiş anahtarı), sıkı erişim denetimi ve savunmada yapay zekâ kullanımı. Rapor, kişisel veri sızıntıları ve oltalamanın yaygın olduğu Türkiye için de doğrudan geçerli bir uyarı niteliğinde.
Raporun kapsadığı dönem, 'yalnızca komut yazma', 24 saatin altı, 72 bin açık, oltalamanın yüzde 7'den 23'e çıkması, kamuya açık uygulama istismarının yüzde 15'ten 24'e çıkması ve kişiselleştirme: Help Net Security, 2 Ekim 2026. Devlet kurumlarının yüzde 27 payı (geçen yıl yüzde 17), devlet destekli aktörlerin hedefi olması ve yüzde 52,2 kimlik bilgisi hırsızlığı: Microsoft On the Issues blogu, 1 Ekim 2026. 165 trilyon sinyal, üç ana eğilim, Anderson'ın sözleri ve oltalamaya dirençli doğrulama önerisi: Geekzone, 2 Ekim 2026. 'Saldırganlar avantajlara önce ulaşıyor' ve 'günlerden saniyelere' ifadeleri: BleepingComputer, 2 Ekim 2026. Sızma sonrası sürelerin dakikalara inmesi: SC World, 3 Ekim 2026. Yüzde 44,6 AiTM, yüzde 33,6 URL ve yüzde 12,9 ek oltalama oranları ve raporun 1 Ekim'de yayımlanması: DEV Community analizi, 3 Ekim 2026.
Veriler Microsoft'un kendi müşteri tabanına ve olay müdahale vakalarına dayanır; tüm internet için temsil edici olmayabilir. Oltalamadaki artışın bir kısmı DEV Community analizine göre görünürlüğün artmasından kaynaklanıyor olabilir (giriş noktası bilinmeyen vakalar yüzde 25'ten 14'e düştü). Türkiye'ye ilişkin özel veri raporda yer almıyor.
Raporun Türkiye ve bölge bulguları, en çok hedeflenen ülkeler listesi ve fidye yazılımı istatistikleri bu haberde yer almıyor.
Yorum yaz